01
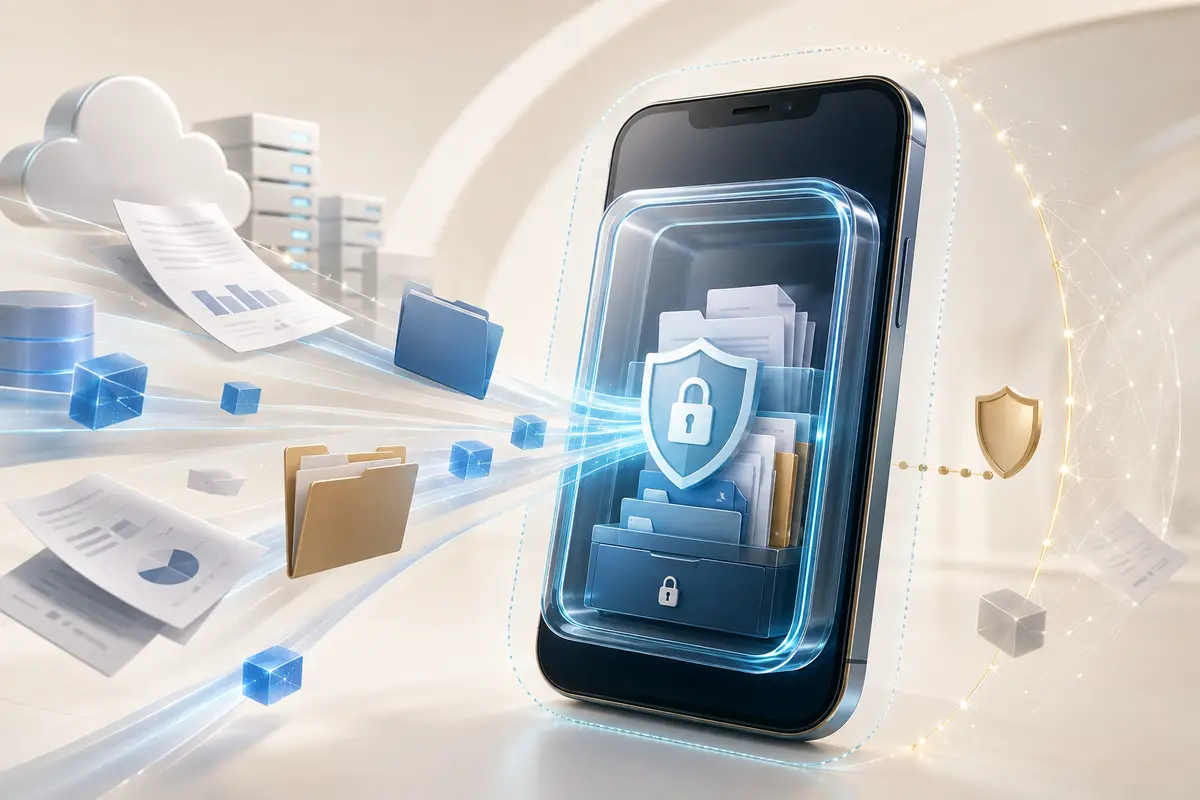
資料到了員工手機之後,企業還掌握得住嗎?
客戶資料、報價、簽核附件與內部文件若進入一般手機環境,複製、下載、轉傳與儲存都可能形成新的外洩面。
主管在外簽核、員工以手機處理工作、企業資料進入私人裝置之後,真正的課題不只是「能不能連線」,而是企業是否仍能掌握身分、裝置與資料。
當工作走進私人手機與外部網路,企業必須重新回答:誰在使用、哪一台裝置、資料去了哪裡,以及既有流程如何維持原有權責。
客戶資料、報價、簽核附件與內部文件若進入一般手機環境,複製、下載、轉傳與儲存都可能形成新的外洩面。
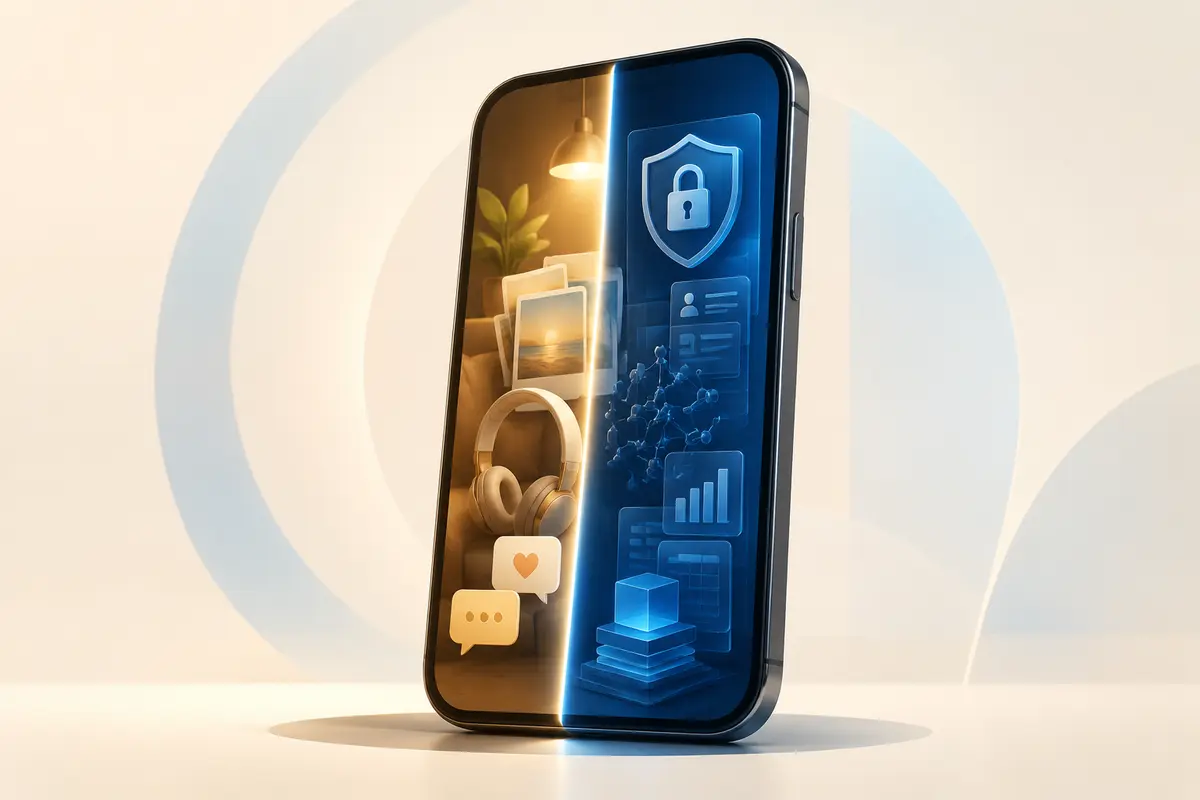
企業希望提升行動效率,卻未必希望全面管理員工私人手機;因此工作空間與私人空間需要更清楚的界線。
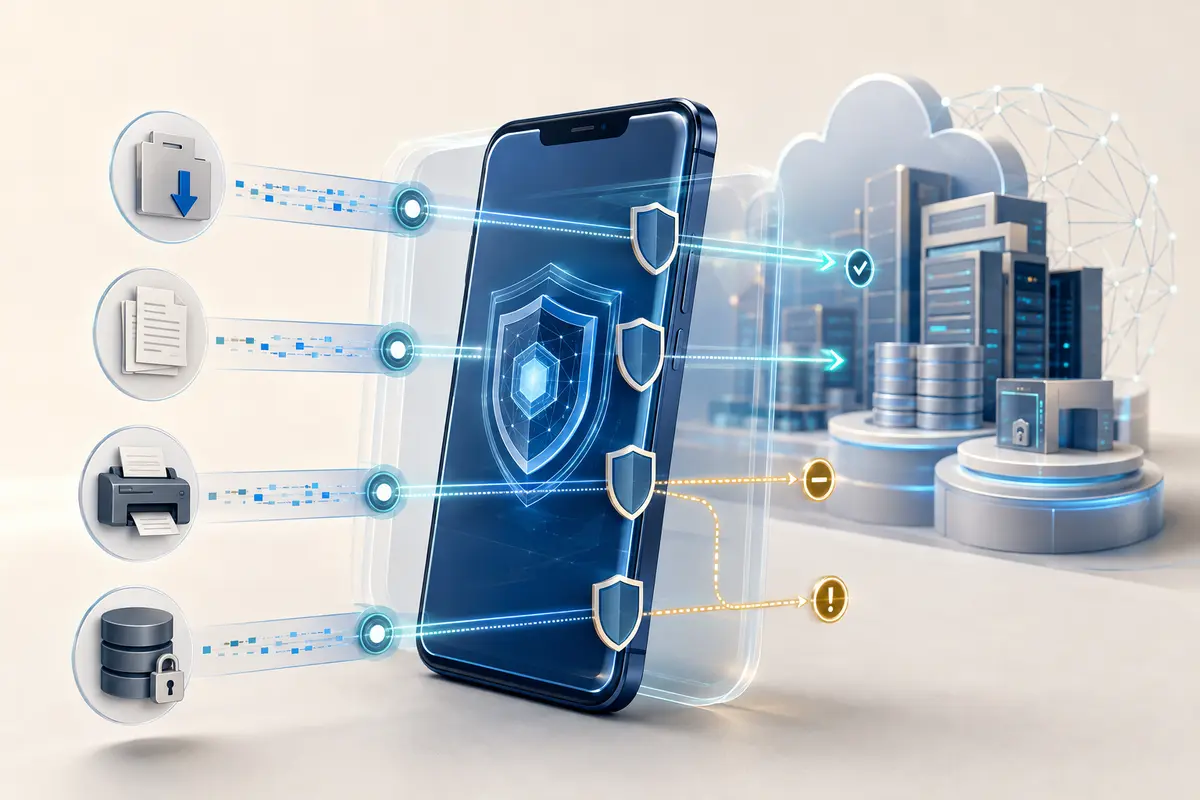
企業行動工作需要的不只是瀏覽能力,而是能依政策控制存取、資料操作與使用環境。
企業原有 BPM、ERP、OA、Domino 或 Web 系統仍是流程主體;行動端應延伸既有權責,而不是再建立新的孤島。
以下呈現的是企業端可理解的核心價值;實際防護能力、啟用方式與版本範圍,仍需依企業政策與採購方案確認。
把「誰、哪一台裝置、以何種方式存取企業資訊」納入行動工作的控制思維。
企業工作環境與私人使用空間分離,降低公司資料與個人操作互相混雜的風險。
可依方案搭配限制複製、轉寄、下載、儲存、浮水印與遠端管理等資料防護機制。
透過標準介面與訊息交換機制,把原本企業流程延伸到行動端,而不是全面重建。
ISAI 的定位可理解為企業既有系統與手機之間的安全行動橋樑:企業端發出待辦,行動端接收與處理,再把結果回到原系統。
企業既有 BPM/ERP/OA/Web 系統仍掌握核心流程、資料與審核邏輯。
透過平台、推送與受控行動環境,把需要處理的資訊安全送到使用者。
行動端不是另一套孤立流程;處理結果與原有企業流程持續銜接。
採購、請款、簽呈或其他流程容易因主管不在辦公室而停滯。
希望支援 BYOD,但又不希望企業資料與私人使用環境完全混在一起。
例如客戶資料、報價、內部文件、財務資訊或重要簽核附件。
希望增加行動使用能力,但不想每一套系統都重新開發獨立 App。
企業真正要解決的是流程、資料、安全政策與既有環境如何一起運作。荃登負責把企業問題說清楚,再結合原廠技術能力完成適合的方案。
ISAI 原廠架構支援以 Web Service、XML API、資料交換等方式與既有企業應用銜接。公開網站只說明整合方向;真正介面、部署與責任分工會在技術會議後確認。
針對企業瀏覽、內部系統存取與資料使用邊界,建立可管理、可驗證的受控工作入口。
第一次對談不急著談授權數量。我們會先了解目前系統、使用者、資料敏感度與行動需求,再判斷適合從哪個方向開始。